Erst durchatmen: Wenn Ihr WordPress gehackt wurde, ist das ärgerlich, aber fast immer vollständig zu beheben, und meistens innerhalb eines Tages. Auf dieser Seite steht, woran Sie den Hack erkennen, wie Sie ihn mit wenigen Werkzeugen sicher feststellen, was Sie in den nächsten 15 Minuten selbst tun sollten, und was ich tue, wenn Sie es nicht selbst machen möchten. Festpreis 349 €, Angebot innerhalb von 24 Stunden.
Was gerade ausgenutzt wird: Der Kasten zeigt die WordPress-Lücken, die aktuell gemeldet sind, aus meinem eigenen Lagebild. Die vollständige Liste mit Plugin-Namen und betroffenen Versionen steht unter aktuelle WordPress-Sicherheitslücken.
Woran Sie erkennen, dass Ihre Website gehackt wurde
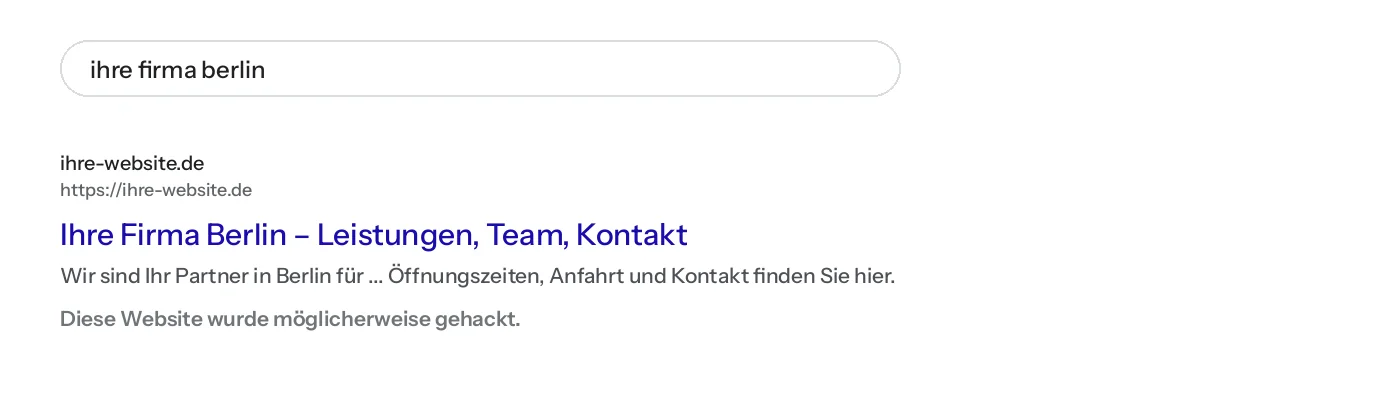
Nicht jeder Hack ist sichtbar. Die häufigsten Anzeichen, von offensichtlich bis versteckt:
- Weiterleitung: Besucher landen auf Spam-Shops, Glücksspiel- oder Pharma-Seiten. Oft nur bei Aufruf über Google oder nur auf dem Handy, damit der Betreiber es nicht merkt.
- Fremde Inhalte: Japanische oder russische Texte in den Google-Ergebnissen Ihrer Seite, tausende neue Seiten, die Sie nie angelegt haben. Das ist der „Japanese Keyword Hack“.
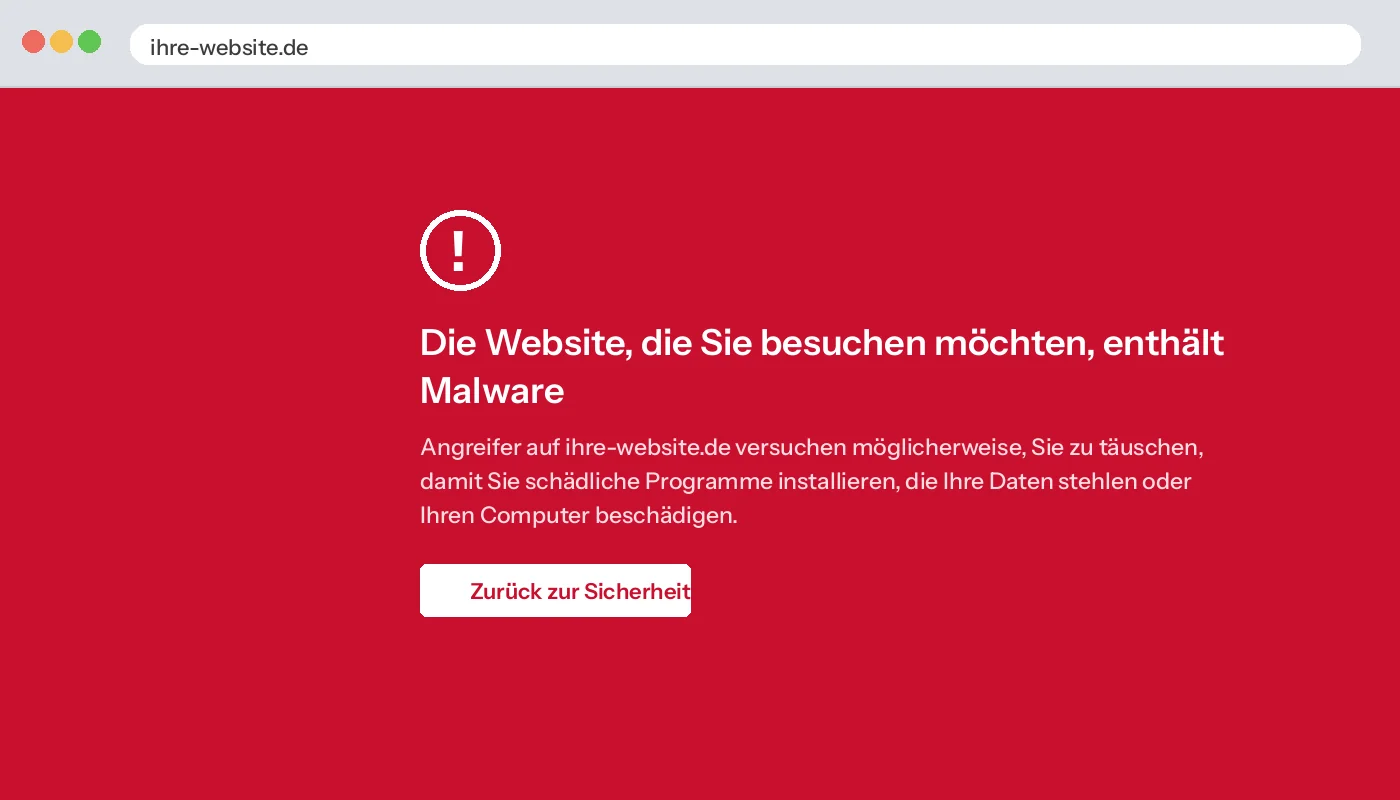
- Google-Warnung: „Diese Website wurde möglicherweise gehackt“ unter Ihrem Suchergebnis oder eine rote Warnseite in Chrome.
- Hoster-Sperre: Ihr Hoster hat den Account gesperrt oder eine Mail wegen Schadcode oder Spam-Versand geschickt.
- Neue Administratoren: In WordPress tauchen Benutzer auf, die Sie nicht angelegt haben.
- Seite unerreichbar oder extrem langsam: Der Server rechnet für jemand anderen.
- Mails landen im Spam: Ihre Domain steht auf einer Sperrliste, weil über den Server Spam verschickt wurde.
Wenn eines davon zutrifft, ist die Wahrscheinlichkeit hoch. Wenn Sie unsicher sind, schicken Sie mir die Adresse, ich prüfe von außen kostenlos.
Wie kann ich feststellen, ob meine Website gehackt wurde?
Ein Verdacht reicht nicht, um eine Bereinigung zu beginnen, und ein unauffälliger Eindruck reicht nicht, um Entwarnung zu geben. Mit dieser Checkliste prüfen Sie es selbst. Die ersten vier Punkte gehen ohne Zugang zum Server, die übrigen brauchen WordPress-Zugang, SSH oder phpMyAdmin.
Von außen, ohne Zugang:
- Google-Suche mit
site:: Geben Siesite:ihre-domain.debei Google ein und blättern Sie durch die Ergebnisse. Fremdsprachige Titel, Produktnamen, Kredit- oder Pharma-Begriffe und URLs, die Sie nicht kennen, sind ein klares Zeichen. Ergänzen Sie einmalsite:ihre-domain.de viagraodersite:ihre-domain.de casino, damit eingeschleuste Seiten auffallen, die weiter hinten stehen. - Search Console, Bericht „Sicherheitsprobleme“: Unter „Sicherheit & manuelle Maßnahmen“ meldet Google, was es gefunden hat, oft mit Beispiel-URLs. Steht dort „Keine Probleme erkannt“, heißt das nur, dass Google nichts bemerkt hat, nicht, dass die Seite sauber ist.
- Google Safe Browsing: Im Transparenzbericht von Google geben Sie Ihre Adresse ein und sehen, ob die Seite als unsicher gilt. Genau diese Liste verwenden Chrome und Firefox für die rote Warnseite.
- Sucuri SiteCheck: Der kostenlose Scanner ruft Ihre Startseite von außen auf und meldet sichtbaren Schadcode, bekannte Sperrlisten und verdächtige Weiterleitungen. Er sieht nur, was ein Besucher sieht, keine Dateien auf dem Server.

In WordPress und auf dem Server:
Benutzerliste prüfen: Unter „Benutzer“ nach der Rolle „Administrator“ filtern. Jeder Name, den Sie nicht zuordnen können, ist verdächtig. Per WP-CLI geht es schneller und zeigt auch das Anlagedatum:
wp user list --role=administrator --fields=ID,user_login,user_email,user_registeredZuletzt geänderte Dateien: Per SSH im WordPress-Verzeichnis alle PHP-Dateien auflisten, die in den letzten sieben Tagen geändert wurden. Dazu PHP-Dateien im Upload-Ordner, wo eigentlich nur Bilder und Dokumente liegen sollten:
find . -name "*.php" -mtime -7 -ls
find wp-content/uploads -name "*.php"
Angreifer setzen das Änderungsdatum manchmal zurück. Eine leere Liste ist also kein Freispruch, ein Treffer aber ein starker Hinweis.
WordPress-Kern gegen das Original prüfen: WP-CLI vergleicht jede Kerndatei mit den Prüfsummen von wordpress.org und meldet veränderte und zusätzliche Dateien:
wp core verify-checksumsPlugins gegen das Original prüfen: Dasselbe für alle Plugins aus dem offiziellen Verzeichnis. Für Kauf-Plugins gibt es dort keine Prüfsummen, die erscheinen dann als Warnung und müssen von Hand verglichen werden.
wp plugin verify-checksums --allDatenbank durchsuchen: Eingeschleuste Skripte stehen oft nicht in Dateien, sondern in der Datenbank, vor allem in den Tabellen
wp_optionsundwp_posts. Suchen Sie nach<scriptundbase64. Der Tabellen-Präfix kann bei Ihnen anders lauten alswp_, er steht in derwp-config.php.wp db search "<script" wp_options wp_posts wp db search "base64_" wp_options wp_postsIn phpMyAdmin geht dasselbe über die Suche je Tabelle. Treffer in Beiträgen können harmlos sein, etwa ein eingebettetes Formular oder ein Analyse-Code. Treffer in Optionen wie
siteurl,homeoder in Widget-Einträgen sind es fast nie.
Die WP-CLI-Befehle sind im WP-CLI-Handbuch auf developer.wordpress.org dokumentiert. Wenn Ihr Hoster kein SSH anbietet, können Sie die Kernprüfung auch mit einem frischen WordPress-Download und einem Dateivergleich machen, das ist nur mühsamer. Und wenn Sie bei Punkt 5 bis 9 merken, dass Ihnen das zu tief geht: Hören Sie dort auf, bevor etwas verändert wird. Mehr Hintergrund zu Schadcode und Scannern steht unter WordPress-Malware entfernen.
Sofort tun, in dieser Reihenfolge
- Passwörter ändern: WordPress-Administrator, Hosting-Zugang, FTP, Datenbank, E-Mail-Postfächer. Alle, und zwar von einem Gerät aus, dem Sie vertrauen.
- Hoster informieren: Viele Hoster helfen bei der Eingrenzung und heben eine Sperre schneller auf, wenn sie wissen, dass Sie dran sind.
- Nichts löschen: Keine Dateien entfernen, kein Backup überschreiben, keine Plugins deinstallieren. Wer jetzt aufräumt, vernichtet Spuren und häufig auch den letzten sauberen Zustand. Wie Sie die Spuren sichern, steht im nächsten Abschnitt.
- Backups sichern: Wenn Sie ein Backup von vor dem Hack haben, laden Sie es herunter und legen es beiseite. Es wird gebraucht.
- Seite in Wartungsmodus setzen, wenn Besucher gerade weitergeleitet werden. Das schützt Ihre Kunden und stoppt den Schaden bei Google. Falls die Seite danach im Wartungsmodus hängen bleibt, hilft die Anleitung WordPress hängt im Wartungsmodus.
Was Sie nicht tun sollten: einen Sicherheits-Plugin-Scan laufen lassen und auf „bereinigen“ klicken und hoffen, dass es das war. Scanner finden den sichtbaren Schadcode, aber selten die Hintertür, die der Angreifer für den nächsten Besuch angelegt hat. Deshalb sind Seiten nach dem Plugin-Scan oft zwei Wochen später wieder gehackt.
Beweise sichern, bevor jemand aufräumt
Die Frage, wie der Angreifer hereingekommen ist, lässt sich nur aus Spuren beantworten. Und ohne diese Antwort schließt niemand die richtige Lücke. Dazu kommt: Wenn Kundendaten betroffen sein könnten, brauchen Sie für die Datenschutz-Meldung Fakten, und falls Sie Anzeige erstatten oder eine Versicherung einschalten, ebenfalls. Spuren verschwinden schnell. Viele Hoster bewahren Zugriffsprotokolle nur wenige Tage auf, und jede Bereinigung überschreibt Änderungsdaten.
Was Sie oder Ihr Hoster sichern sollten, bevor irgendetwas verändert wird:
- Server-Logs: Zugriffsprotokoll (Access-Log) und Fehlerprotokoll (Error-Log) der letzten Wochen, so weit vorhanden. Im Kundenmenü der meisten Hoster als Download zu finden, sonst beim Support anfragen.
- Eine vollständige Kopie: Alle Dateien plus ein Export der Datenbank im infizierten Zustand. Diese Kopie wird nie wieder eingespielt, sie dient nur der Untersuchung. Legen Sie sie getrennt von Ihren sauberen Backups ab und beschriften Sie sie eindeutig.
- Eine Dateiliste mit Zeitstempeln: Per SSH zum Beispiel mit
find . -type f -printf "%TY-%Tm-%Td %TH:%TM %p\n" | sort > dateiliste.txt. Daraus lässt sich später ablesen, welche Dateien gemeinsam verändert wurden. - Zeitpunkte notieren: Wann haben Sie, ein Kunde oder Google den Hack bemerkt? Wann kam die Mail des Hosters? Screenshots von Warnungen, Weiterleitungen und fremden Benutzern mit Datum. Die DSGVO-Frist läuft ab dem Zeitpunkt, an dem Sie davon wissen.
Das klingt nach Aufwand, dauert aber selten länger als eine Viertelstunde. Wenn Sie mir den Fall übergeben, ist genau das mein erster Schritt.
Was ich tue
Festpreis 349 € netto, für WooCommerce-Shops und Multisites 549 €. Der Preis steht vorher fest, unabhängig davon, wie lange es dauert. Bezahlt wird, wenn die Seite nachweislich sauber ist.
- Diagnose: Ich sichere den aktuellen Zustand, prüfe Dateien, Datenbank, Uploads, Benutzer, geplante Aufgaben und Server-Logs. Sie erfahren, was passiert ist und wie der Angreifer reingekommen ist.
- Bereinigung: Ich entferne Schadcode in Dateien und Datenbank, Hintertüren, fremde Administratoren und eingeschleuste Seiten. WordPress-Kern, Plugins und Theme werden durch saubere Originale ersetzt.
- Lücke schließen: Das anfällige Plugin wird aktualisiert oder ersetzt, Passwörter und Sicherheitsschlüssel erneuert, Dateirechte korrigiert, Zwei-Faktor-Anmeldung eingerichtet.
- Google und Hoster: Ich beantrage die Überprüfung in der Search Console, damit die Warnung verschwindet, und kläre die Sperre mit Ihrem Hoster.
- Bericht: Sie bekommen schriftlich, was gefunden wurde, was entfernt wurde und was Sie ändern sollten.
- 30 Tage Nachsorge: Wird die Seite in den 30 Tagen nach der Bereinigung über dieselbe Lücke erneut gehackt, bereinige ich kostenlos.
Die meisten Bereinigungen sind innerhalb von 24 bis 48 Stunden nach Zugang abgeschlossen.
Kai ist ein absoluter Profi! Ich kann ihn nur wärmstens weiterempfehlen. Er hat mir schon so oft geholfen, und ich bin immer wieder begeistert von seiner Arbeit und seinem enormen Fachwissen. Inzwischen bin ich, auch durch seine Hilfe, seit einigen Jahren mit meiner Webseite sehr erfolgreich Vollzeit-Selbstständig. Also an alle, die das auch wollen: Kai ist die beste Anlaufstelle!
 Jennifer Sanchez
Fotografie, fotografie-sanchez.de
Bereinigung kostenlos mit Wartungsvertrag
Wer nach dem Hack einen Jahresvertrag Plus oder Betreuung abschließt, zahlt die Bereinigung nicht. Der Vertrag enthält die Hack-Garantie, und ich behandle die aktuelle Bereinigung so, als wäre der Vertrag schon gelaufen. Zu den Wartungspaketen
Was zu einer gründlichen Bereinigung gehört
Eine Bereinigung ist erst fertig, wenn alle Stellen geprüft sind, an denen sich Schadcode festsetzen kann. Diese Liste arbeite ich bei jeder gehackten WordPress-Seite ab. Wenn Sie es selbst machen, nehmen Sie sie als Prüfliste.
- Kern, Plugins, Theme: Nicht reparieren, sondern ersetzen. Der Ordner
wp-adminundwp-includessowie alle Plugins kommen frisch von wordpress.org oder vom Hersteller. Ein Theme mit eigenen Anpassungen wird Datei für Datei gegen das Original verglichen. - Datenbank: Die Treffer aus der Suche nach
<script,base64_und fremden Domains werden einzeln bewertet und entfernt. Dazu eingeschleuste Beiträge und Seiten, oft hunderte, die im Backend gar nicht auftauchen, weil sie einen eigenen Beitragstyp oder Status haben. - Fremde Administratoren: Löschen, und vorher prüfen, ob ihnen Beiträge zugeordnet sind. Manche Angreifer legen keinen neuen Benutzer an, sondern ändern die Rolle eines alten Abonnenten. Deshalb lohnt der Blick auf alle Benutzer, nicht nur auf die neuen.
- Geplante Aufgaben: WordPress führt Aufgaben nach Zeitplan aus, und eine eingeschleuste Aufgabe kann den Schadcode jede Stunde neu schreiben.
wp cron event listzeigt alle Einträge. Einträge mit unbekannten Namen werden geprüft. Auch die Cronjobs im Kundenmenü des Hosters gehören dazu. - mu-plugins: Dateien im Ordner
wp-content/mu-pluginslädt WordPress automatisch, sie lassen sich im Backend nicht deaktivieren und stehen nur unter dem kaum beachteten Reiter „Must-Use“. Ein beliebtes Versteck. .htaccess: In jeder.htaccess, nicht nur im Hauptverzeichnis, können Weiterleitungsregeln stehen, die nur für Besucher von Google oder vom Handy greifen. Genau so entsteht der Hack, den der Betreiber selbst nie sieht.wp-config.php: Eingefügte Zeilen ganz oben oder ganz unten, oft hinter vielen Leerzeilen versteckt, und ein zusätzlichesincludeauf eine fremde Datei.- Uploads-Ordner: In
wp-content/uploadshaben PHP-Dateien nichts zu suchen. Ich entferne sie und sperre die Ausführung von PHP in diesem Ordner. - Sicherheitsschlüssel erneuern: Die Salts in der
wp-config.phpneu erzeugen, mitwp config shuffle-saltsoder über den Generator von wordpress.org. Damit werden alle bestehenden Anmeldungen ungültig, auch die gestohlenen. - Passwörter: Nach der Bereinigung noch einmal alle, auch wenn Sie es schon in den Sofortmaßnahmen getan haben. Dazu das Datenbank-Passwort, das anschließend in der
wp-config.phpnachgetragen wird.
Wenn danach Teile der Seite nicht mehr laufen, etwa weil ein ersetztes Plugin anders eingestellt war, hilft die Anleitung zum kritischen Fehler in WordPress. Wenn Sie lieber auf ein sauberes Backup zurückgehen, steht unter Website wiederherstellen, worauf dabei zu achten ist.
Nach der Bereinigung: Google, Hoster, Sperrlisten
Die Seite ist sauber, aber die Welt weiß es noch nicht. Vier Stellen müssen informiert werden, sonst bleiben Warnung, Sperre und Spam-Ordner bestehen:
- Google: In der Search Console im Bericht „Sicherheitsprobleme“ auf „Überprüfung anfordern“ klicken und kurz beschreiben, was entfernt und welche Lücke geschlossen wurde. Google nennt für die Prüfung einige Tage bis mehrere Wochen (Search-Console-Hilfe, 2026). Bei den Anträgen, die ich stelle, ist die Warnung meist nach ein bis drei Tagen verschwunden. Eingeschleuste Spam-Seiten lassen sich zusätzlich über das Tool „Entfernen“ schneller aus den Ergebnissen holen.
- Hoster: Die Sperre aufheben lassen, mit einer kurzen schriftlichen Darstellung, was gefunden und bereinigt wurde. Hoster wollen sehen, dass jemand die Ursache kennt, nicht nur, dass die Dateien weg sind.
- Sperrlisten: Prüfen, ob die Domain oder die IP-Adresse des Servers bei Spamhaus oder anderen Listen steht, und die Entfernung beantragen. Auch Safe Browsing aus dem Transparenzbericht noch einmal ansehen.
- Mail-Reputation: Wurde über den Server Spam verschickt, landen Ihre normalen Mails noch eine Weile im Spam-Ordner der Empfänger. SPF, DKIM und DMARC sauber einrichten hilft, dass große Postfachanbieter Ihrer Domain wieder vertrauen.
Muss ich einen Hack melden? Datenschutz kurz erklärt
Wenn bei dem Hack personenbezogene Daten betroffen sein könnten, etwa Kundenkonten, Bestellungen, Formulareinträge oder Newsletter-Adressen, ist das eine Datenschutzverletzung im Sinne der DSGVO. Nach Art. 33 DSGVO muss der Betreiber sie der zuständigen Aufsichtsbehörde innerhalb von 72 Stunden melden, nachdem er davon weiß, außer die Verletzung führt voraussichtlich nicht zu einem Risiko für die Betroffenen. Besteht voraussichtlich ein hohes Risiko, müssen nach Art. 34 auch die Betroffenen informiert werden.
Für die Meldung brauchen Sie keine fertige Untersuchung, sie kann nachgereicht werden. Wichtig ist, die Frist nicht verstreichen zu lassen, während man auf Klarheit wartet. Meine Diagnose liefert die technischen Fakten: welche Daten erreichbar waren, ob es Hinweise auf einen Abfluss gibt und seit wann. Die rechtliche Bewertung gehört zu Ihrem Datenschutzbeauftragten oder einer Anwältin, Rechtsberatung darf ich nicht geben.
Warum wird mein WordPress ständig gehackt?
In neun von zehn Fällen, die ich sehe, war es eines davon:
- Ein veraltetes Plugin mit bekannter Lücke, oft seit Monaten nicht aktualisiert.
- Ein schwaches oder mehrfach verwendetes Passwort eines Administrators.
- Ein gekauftes Theme oder Plugin aus zweiter Hand, das die Hintertür schon mitbrachte.
- Alte Installationen im selben Hosting-Account, eine vergessene Testseite, über die der Angreifer in die Hauptseite kam.
Keines davon ist peinlich. Alle sind vermeidbar, wenn jemand regelmäßig hinschaut.
Wird dieselbe Seite immer wieder gehackt, ist fast nie ein neuer Angreifer am Werk, sondern der alte kommt durch eine Tür zurück, die beim letzten Aufräumen übersehen wurde. Die üblichen Gründe für eine Reinfektion:
- Die Hintertür ist noch da. Ein Scanner hat den sichtbaren Schadcode entfernt, aber nicht die kleine Datei im Upload-Ordner, die geplante Aufgabe oder das Must-Use-Plugin, das alles wiederherstellt.
- Die Lücke ist noch offen. Die Dateien wurden ersetzt, aber das anfällige Plugin ist in derselben Version zurückgekommen, weil jemand ein altes Backup eingespielt hat.
- Der Zugang ist noch gültig. Passwörter wurden geändert, aber nicht die Sicherheitsschlüssel, oder ein FTP-Konto eines früheren Dienstleisters existiert weiter.
- Der Rechner ist infiziert. Wenn auf einem Arbeitsrechner Zugangsdaten im FTP-Programm oder im Browser gespeichert sind und dieser Rechner Schadsoftware hat, sind auch die neuen Passwörter bald bekannt.
- Der Nachbar im Account. Eine zweite, ungepflegte Installation im selben Webspace infiziert die bereinigte Seite immer wieder.
Wie Sie WordPress dauerhaft absichern, erkläre ich in zwölf Punkten unter WordPress-Sicherheit.
Danach: Damit es nicht wieder passiert
Eine bereinigte Seite ohne Wartung ist eine Seite, die wieder gehackt wird, sobald das nächste Plugin eine Lücke hat. Meine Wartung ab 49 € im Monat übernimmt Updates, tägliche Backups, Sicherheits-Scan und Monitoring, ab Plus mit Hack-Garantie. WordPress-Wartung ansehen
Sonderfälle, die anders laufen
Nicht jeder Hack ist gleich. Diese Situationen erlebe ich regelmäßig, und jede braucht einen anderen ersten Schritt:
Der Shop ist gehackt. Bei WooCommerce geht es nicht nur um die Seite, sondern um Kundendaten und Zahlungen. Ich prüfe zuerst, ob Bestelldaten oder Zahlungsformulare manipuliert wurden, etwa durch eingeschleuste Skripte im Checkout, die Kartendaten abgreifen. Dann gilt die 72-Stunden-Frist der DSGVO für die Meldung an die Aufsichtsbehörde, und die Kunden müssen informiert werden, wenn voraussichtlich ein hohes Risiko besteht. Mein Bericht liefert dafür die Fakten. Bereinigung für Shops: 549 €.
Mehrere Websites im selben Hosting-Account. Wenn in einem Webspace fünf Installationen liegen, sind fast immer alle betroffen, auch die, die noch sauber aussehen. Der Angreifer wandert von der vergessenen Testseite in die Hauptseite. Ich prüfe und bereinige den ganzen Account, sonst ist die Hauptseite in einer Woche wieder infiziert.
Das Backup ist auch infiziert. Wer erst nach Wochen merkt, dass etwas nicht stimmt, hat oft nur noch Backups vom infizierten Stand. Dann hilft kein Zurückspielen, sondern nur die manuelle Bereinigung des aktuellen Stands. Das ist der Normalfall bei mir, kein Problem.
Der Hoster hat bereits gelöscht. Manche Hoster löschen infizierte Dateien automatisch, und danach fehlen Teile von WordPress. Die Seite zeigt dann einen kritischen Fehler statt Schadcode. Ich ergänze die fehlenden Originaldateien und bereinige den Rest.
Google Ads wurde gesperrt. Google schaltet Anzeigen für „kompromittierte Websites“ ab. Nach der Bereinigung beantrage ich die Überprüfung in der Search Console; erst wenn die Warnung dort weg ist, kann das Ads-Konto wieder freigegeben werden. Das dauert meist ein bis drei Tage nach der Bereinigung.
E-Mails landen im Spam. Wenn über den Server Spam verschickt wurde, steht die Domain auf Sperrlisten. Ich prüfe die gängigen Listen, beantrage die Entfernung und richte SPF, DKIM und DMARC ein, wenn sie fehlen. Bis die Listen reagieren, vergehen ein bis fünf Tage.
Die Seite wird immer wieder gehackt. Dann wurde beim letzten Mal die Hintertür übersehen, oder die Lücke ist noch da. Die Ursachen stehen oben unter ständig gehackt; ich prüfe dann auch, ob das Einfallstor ein Rechner mit gespeicherten Zugängen ist.
Der Webdesigner ist nicht mehr erreichbar. Kein Zugang zum Hosting, kein Zugang zu WordPress, die Domain läuft auf einen Fremden. Ich helfe, die Zugänge über den Hoster und die Domain-Verwaltung zurückzuholen, und dokumentiere danach, was Ihnen gehört und wo es liegt.
Ist die Seite gar nicht mehr erreichbar und Sie wissen nicht, ob ein Hack dahintersteckt, ist die WordPress-Soforthilfe der schnellere Einstieg.
Häufige Fragen
Muss die Seite komplett neu aufgesetzt werden?
Fast nie. Inhalte, Bilder und Einstellungen bleiben erhalten. Nur Kern, Plugins und Theme werden durch saubere Originale ersetzt.
Ich habe kein Backup. Geht es trotzdem?
Ja. Die Bereinigung arbeitet mit dem aktuellen Zustand. Ein Backup macht es schneller, ist aber nicht Voraussetzung.
Muss ich den Hack melden?
Wenn personenbezogene Daten betroffen sein könnten, etwa Kundendaten in einem Shop oder Formulareinträge, besteht nach Art. 33 DSGVO eine Meldepflicht an die Datenschutzbehörde innerhalb von 72 Stunden. Mein Bericht hilft bei der Einschätzung, ob Daten abgeflossen sind. Rechtsberatung darf ich nicht geben.
Wie lange bleibt die Google-Warnung?
Google nennt für die Überprüfung einige Tage bis mehrere Wochen. Bei meinen Anträgen ist die Warnung meist nach ein bis drei Tagen verschwunden. Ich stelle den Antrag für Sie.
Woran sehe ich selbst, ob meine WordPress-Seite gehackt wurde?
Suchen Sie bei Google mit site: nach Ihrer Domain, prüfen Sie den Bericht „Sicherheitsprobleme“ in der Search Console und die Benutzerliste in WordPress. Wer SSH hat, vergleicht Kern und Plugins mit wp core verify-checksums und wp plugin verify-checksums –all.
Reicht ein Sicherheits-Plugin zum Bereinigen?
Selten. Scanner finden sichtbaren Schadcode, aber oft nicht die Hintertür in der Datenbank, in geplanten Aufgaben oder im Upload-Ordner. Deshalb kommen viele Hacks nach einem Plugin-Scan zurück.
Können Sie die Bereinigung garantieren?
Ich garantiere, dass die Seite bei Übergabe sauber ist und dass ich bei einem erneuten Hack über dieselbe Lücke innerhalb von 30 Tagen kostenlos nacharbeite. Gegen neue Lücken in neuen Plugins schützt nur laufende Wartung.
Was, wenn mein Hoster sagt, ich muss alles löschen?
Hoster sperren oft pauschal. Ich spreche mit dem Support und lege die bereinigte Version vor. In den meisten Fällen wird die Sperre danach aufgehoben.
Was kostet die Bereinigung einer gehackten WordPress-Seite?
349 € netto zum Festpreis, für WooCommerce-Shops und Multisites 549 €. Bezahlt wird, wenn die Seite nachweislich sauber ist. Mit einem Jahresvertrag Plus oder Betreuung entfällt der Betrag.
Arbeiten Sie auch mit Joomla, TYPO3 oder Shopware?
Mein Schwerpunkt ist WordPress und WooCommerce. Für andere Systeme fragen Sie kurz an, ich sage ehrlich, ob ich helfen kann.
Notfall melden
Drei Angaben, keine Registrierung. Sie bekommen sofort eine Eingangsbestätigung mit den Sofortmaßnahmen und werktags innerhalb von 24 Stunden Diagnose und Festpreis-Angebot.
Notfall melden
Drei Angaben, keine Registrierung. Sie bekommen sofort eine Eingangsbestätigung mit den Sofortmaßnahmen und werktags innerhalb von 24 Stunden meine Diagnose mit Festpreis-Angebot.
 Ich lese jede Nachricht selbst und antworte werktags innerhalb von 24 Stunden. Kai Rauch