Erst durchatmen: Ein Hack ist ärgerlich, aber fast immer vollständig zu beheben, und meistens innerhalb eines Tages. Auf dieser Seite steht, woran Sie den Hack erkennen, was Sie in den nächsten 15 Minuten selbst tun sollten, und was ich tue, wenn Sie es nicht selbst machen möchten. Festpreis 349 €, Angebot innerhalb von 24 Stunden.
Woran Sie erkennen, dass Ihre Website gehackt wurde
Nicht jeder Hack ist sichtbar. Die häufigsten Anzeichen, von offensichtlich bis versteckt:
- Weiterleitung: Besucher landen auf Spam-Shops, Glücksspiel- oder Pharma-Seiten. Oft nur bei Aufruf über Google oder nur auf dem Handy, damit der Betreiber es nicht merkt.
- Fremde Inhalte: Japanische oder russische Texte in den Google-Ergebnissen Ihrer Seite, tausende neue Seiten, die Sie nie angelegt haben. Das ist der „Japanese Keyword Hack”.
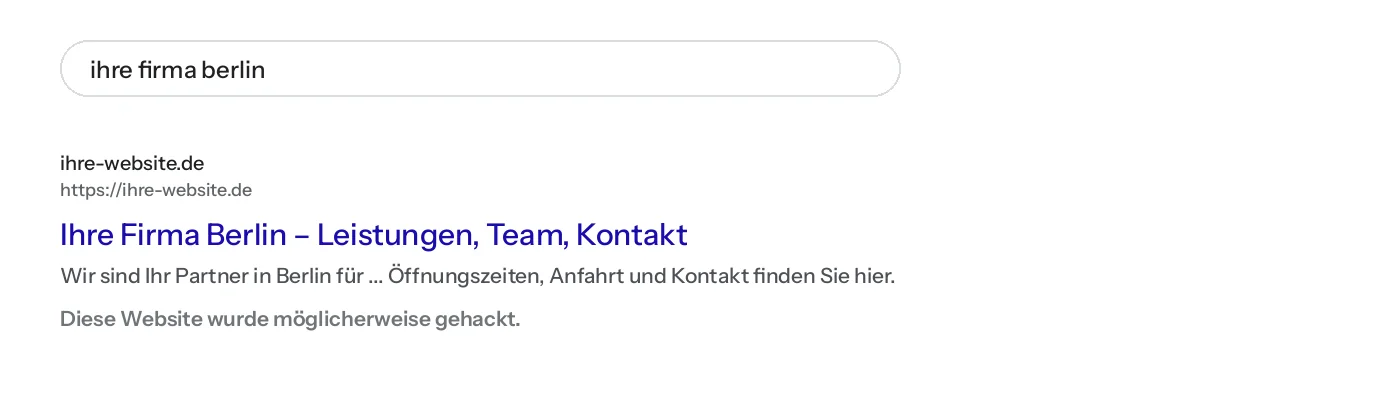
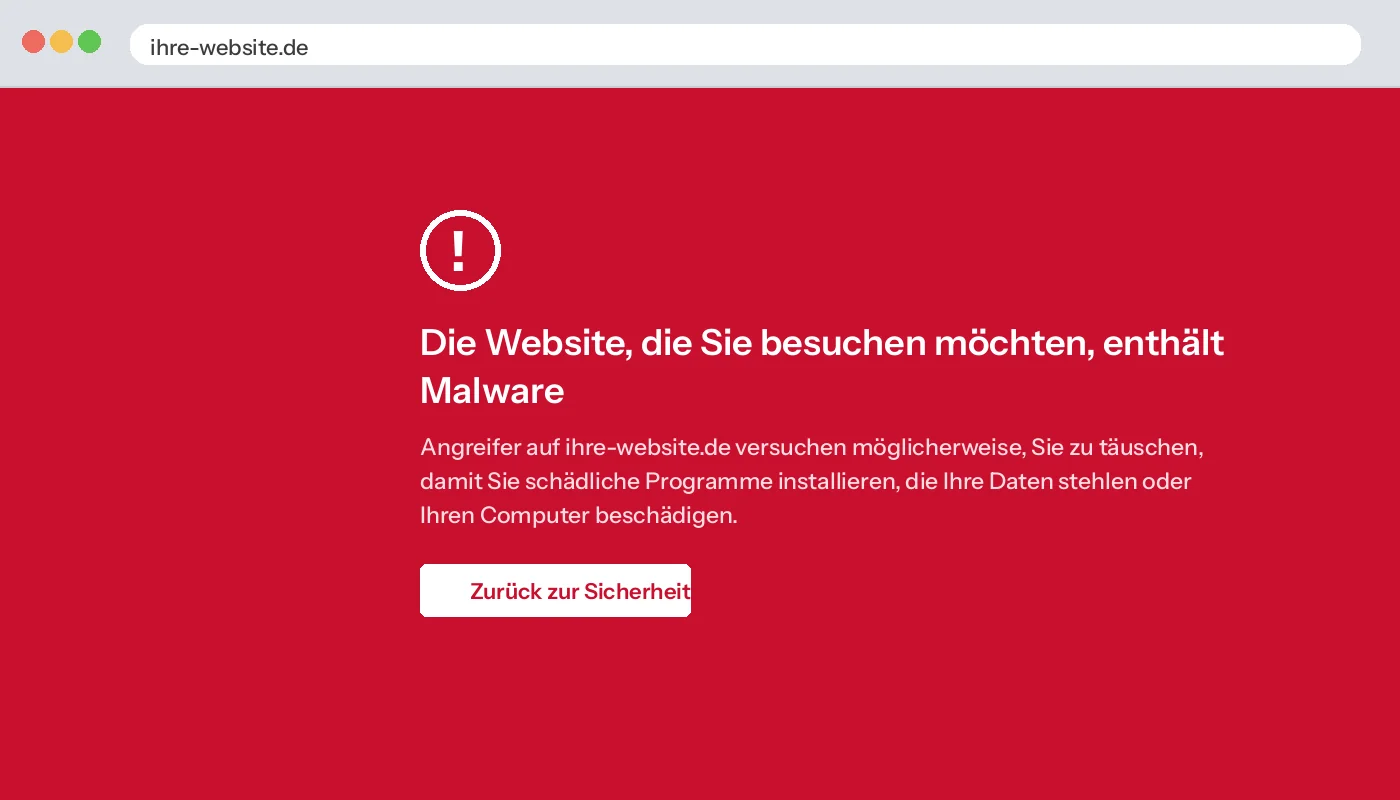
- Google-Warnung: „Diese Website wurde möglicherweise gehackt” unter Ihrem Suchergebnis oder eine rote Warnseite in Chrome.
- Hoster-Sperre: Ihr Hoster hat den Account gesperrt oder eine Mail wegen Schadcode oder Spam-Versand geschickt.
- Neue Administratoren: In WordPress tauchen Benutzer auf, die Sie nicht angelegt haben.
- Seite unerreichbar oder extrem langsam: Der Server rechnet für jemand anderen.
- Mails landen im Spam: Ihre Domain steht auf einer Sperrliste, weil über den Server Spam verschickt wurde.
Wenn eines davon zutrifft, ist die Wahrscheinlichkeit hoch. Wenn Sie unsicher sind, schicken Sie mir die Adresse, ich prüfe von außen kostenlos.
Sofort tun, in dieser Reihenfolge
- Passwörter ändern: WordPress-Administrator, Hosting-Zugang, FTP, Datenbank, E-Mail-Postfächer. Alle, und zwar von einem Gerät aus, dem Sie vertrauen.
- Hoster informieren: Viele Hoster helfen bei der Eingrenzung und heben eine Sperre schneller auf, wenn sie wissen, dass Sie dran sind.
- Nichts löschen: Keine Dateien entfernen, kein Backup überschreiben, keine Plugins deinstallieren. Wer jetzt aufräumt, vernichtet Spuren und häufig auch den letzten sauberen Zustand.
- Backups sichern: Wenn Sie ein Backup von vor dem Hack haben, laden Sie es herunter und legen es beiseite. Es wird gebraucht.
- Seite in Wartungsmodus setzen, wenn Besucher gerade weitergeleitet werden. Das schützt Ihre Kunden und stoppt den Schaden bei Google.
Was Sie nicht tun sollten: einen Sicherheits-Plugin-Scan laufen lassen und auf „bereinigen” klicken und hoffen, dass es das war. Scanner finden den sichtbaren Schadcode, aber selten die Hintertür, die der Angreifer für den nächsten Besuch angelegt hat. Deshalb sind Seiten nach dem Plugin-Scan oft zwei Wochen später wieder gehackt.
Was ich tue
Festpreis 349 € netto, für WooCommerce-Shops und Multisites 549 €. Der Preis steht vorher fest, unabhängig davon, wie lange es dauert. Bezahlt wird, wenn die Seite nachweislich sauber ist.
- Diagnose: Ich sichere den aktuellen Zustand, prüfen Dateien, Datenbank, Uploads, Benutzer, geplante Aufgaben und Server-Logs. Sie erfahren, was passiert ist und wie der Angreifer reingekommen ist.
- Bereinigung: Ich entferne Schadcode in Dateien und Datenbank, Hintertüren, fremde Administratoren und eingeschleuste Seiten. WordPress-Kern, Plugins und Theme werden durch saubere Originale ersetzt.
- Lücke schließen: Das anfällige Plugin wird aktualisiert oder ersetzt, Passwörter und Sicherheitsschlüssel erneuert, Dateirechte korrigiert, Zwei-Faktor-Anmeldung eingerichtet.
- Google und Hoster: Ich beantrage die Überprüfung in der Search Console, damit die Warnung verschwindet, und kläre die Sperre mit Ihrem Hoster.
- Bericht: Sie bekommen schriftlich, was gefunden wurde, was entfernt wurde und was Sie ändern sollten.
- 30 Tage Nachsorge: Wird die Seite in den 30 Tagen nach der Bereinigung über dieselbe Lücke erneut gehackt, bereinige ich kostenlos.
Die meisten Bereinigungen sind innerhalb von 24 bis 48 Stunden nach Zugang abgeschlossen.
Bereinigung kostenlos mit Wartungsvertrag
Wer nach dem Hack einen Jahresvertrag Plus oder Betreuung abschließt, zahlt die Bereinigung nicht. Der Vertrag enthält die Hack-Garantie, und ich behandle die aktuelle Bereinigung so, als wäre der Vertrag schon gelaufen. Zu den Wartungspaketen
Warum es passiert ist
In neun von zehn Fällen, die ich sehe, war es eines davon:
- Ein veraltetes Plugin mit bekannter Lücke, oft seit Monaten nicht aktualisiert.
- Ein schwaches oder mehrfach verwendetes Passwort eines Administrators.
- Ein gekauftes Theme oder Plugin aus zweiter Hand, das die Hintertür schon mitbrachte.
- Alte Installationen im selben Hosting-Account, eine vergessene Testseite, über die der Angreifer in die Hauptseite kam.
Keines davon ist peinlich. Alle sind vermeidbar, wenn jemand regelmäßig hinschaut.
Danach: Damit es nicht wieder passiert
Eine bereinigte Seite ohne Wartung ist eine Seite, die wieder gehackt wird, sobald das nächste Plugin eine Lücke hat. Meine Wartung ab 49 € im Monat übernimmt Updates, tägliche Backups, Sicherheits-Scan und Monitoring, ab Plus mit Hack-Garantie. WordPress-Wartung ansehen
Sonderfälle, die anders laufen
Nicht jeder Hack ist gleich. Diese Situationen erlebe ich regelmäßig, und jede braucht einen anderen ersten Schritt:
Der Shop ist gehackt. Bei WooCommerce geht es nicht nur um die Seite, sondern um Kundendaten und Zahlungen. Ich prüfe zuerst, ob Bestelldaten oder Zahlungsformulare manipuliert wurden, etwa durch eingeschleuste Skripte im Checkout, die Kartendaten abgreifen. Dann gilt die 72-Stunden-Frist der DSGVO für die Meldung an die Aufsichtsbehörde, und die Kunden müssen informiert werden, wenn ein Risiko besteht. Mein Bericht liefert dafür die Fakten. Bereinigung für Shops: 549 €.
Mehrere Websites im selben Hosting-Account. Wenn in einem Webspace fünf Installationen liegen, sind fast immer alle betroffen, auch die, die noch sauber aussehen. Der Angreifer wandert von der vergessenen Testseite in die Hauptseite. Ich prüfe und bereinige den ganzen Account, sonst ist die Hauptseite in einer Woche wieder infiziert.
Das Backup ist auch infiziert. Wer erst nach Wochen merkt, dass etwas nicht stimmt, hat oft nur noch Backups vom infizierten Stand. Dann hilft kein Zurückspielen, sondern nur die manuelle Bereinigung des aktuellen Stands. Das ist der Normalfall bei mir, kein Problem.
Der Hoster hat bereits gelöscht. Manche Hoster löschen infizierte Dateien automatisch, und danach fehlen Teile von WordPress. Die Seite zeigt dann einen kritischen Fehler statt Schadcode. Ich ergänze die fehlenden Originaldateien und bereinige den Rest.
Google Ads wurde gesperrt. Google schaltet Anzeigen für „kompromittierte Websites“ ab. Nach der Bereinigung beantrage ich die Überprüfung in der Search Console; erst wenn die Warnung dort weg ist, kann das Ads-Konto wieder freigegeben werden. Das dauert ein bis drei Tage nach der Bereinigung.
E-Mails landen im Spam. Wenn über den Server Spam verschickt wurde, steht die Domain auf Sperrlisten. Ich prüfe die gängigen Listen, beantrage die Entfernung und richte SPF, DKIM und DMARC ein, wenn sie fehlen. Bis die Listen reagieren, vergehen ein bis fünf Tage.
Die Seite wird immer wieder gehackt. Dann wurde beim letzten Mal die Hintertür übersehen, oder die Lücke ist noch da. Ich suche gezielt nach geplanten Aufgaben, versteckten Administratoren und Dateien in Upload-Ordnern, und ich prüfe, ob das eigentliche Einfallstor ein Rechner mit gespeicherten Zugängen ist.
Der Webdesigner ist nicht mehr erreichbar. Kein Zugang zum Hosting, kein Zugang zu WordPress, die Domain läuft auf einen Fremden. Ich helfe, die Zugänge über den Hoster und die Domain-Verwaltung zurückzuholen, und dokumentiere danach, was Ihnen gehört und wo es liegt.
Häufige Fragen
Muss die Seite komplett neu aufgesetzt werden?
Fast nie. Inhalte, Bilder und Einstellungen bleiben erhalten. Nur Kern, Plugins und Theme werden durch saubere Originale ersetzt.
Ich habe kein Backup. Geht es trotzdem?
Ja. Die Bereinigung arbeitet mit dem aktuellen Zustand. Ein Backup macht es schneller, ist aber nicht Voraussetzung.
Muss ich den Hack melden?
Wenn personenbezogene Daten betroffen sein könnten, etwa Kundendaten in einem Shop oder Formulareinträge, besteht nach DSGVO eine Meldepflicht an die Datenschutzbehörde innerhalb von 72 Stunden. Mein Bericht hilft bei der Einschätzung, ob Daten abgeflossen sind. Rechtsberatung darf ich nicht geben.
Wie lange bleibt die Google-Warnung?
Nach der Überprüfung durch Google in der Regel ein bis drei Tage. Ich stelle den Antrag für Sie.
Können Sie die Bereinigung garantieren?
Ich garantiere, dass die Seite bei Übergabe sauber ist und dass ich bei einem erneuten Hack über dieselbe Lücke innerhalb von 30 Tagen kostenlos nacharbeite. Gegen neue Lücken in neuen Plugins schützt nur laufende Wartung.
Was, wenn mein Hoster sagt, ich muss alles löschen?
Hoster sperren oft pauschal. Ich spreche mit dem Support und lege die bereinigte Version vor. In den meisten Fällen wird die Sperre danach aufgehoben.
Arbeiten Sie auch mit Joomla, TYPO3 oder Shopware?
Mein Schwerpunkt ist WordPress und WooCommerce. Für andere Systeme fragen Sie kurz an, ich sage ehrlich, ob ich helfe können.
Notfall melden
Drei Angaben, keine Registrierung. Sie bekommen sofort eine Eingangsbestätigung mit den Sofortmaßnahmen und werktags innerhalb von 24 Stunden Diagnose und Festpreis-Angebot.
Notfall melden
Drei Angaben, keine Registrierung. Sie bekommen sofort eine Eingangsbestätigung mit den Sofortmaßnahmen und werktags innerhalb von 24 Stunden meine Diagnose mit Festpreis-Angebot.
 Ich lese jede Nachricht selbst und antworte werktags innerhalb von 24 Stunden. Kai Rauch